Stablecoins y servicios de pago: qué regulación necesita tu negocio y cómo evitar duplicidades
El rápido crecimiento de los criptoactivos ha generado una necesidad apremiante de aclarar cómo interactúan las normativas sobre pagos con el Reglamento sobre los mercados de criptoactivos (MiCA). En ningún ámbito es esta interacción más relevante que en el de los tokens de dinero electrónico (EMT), una categoría de criptoactivos que en el mercado se conoce comúnmente como «stablecoins». En este blog, examinamos el nexo jurídico entre estos dos marcos normativos, las oportunidades que genera y las áreas de posible fricción que aún persisten.
EMT: la doble naturaleza de una «stablecoin»
Según el MiCA, un EMT es un tipo de criptoactivo que pretende mantener un valor estable tomando como referencia el valor de una moneda oficial. Es fundamental señalar que MiCA establece que los EMT se consideran dinero electrónico. La PSR lo confirma expresamente. Dado que los EMT se consideran dinero electrónico, entran dentro de la definición de «fondos». Esto es lo que confiere a los EMT su «doble naturaleza»: son a la vez un criptoactivo regulado por el reglamento MiCA y dinero electrónico —y, por lo tanto, fondos— a efectos de PSR y PSD3.
La consecuencia práctica es que los servicios relacionados con los EMT pueden considerarse servicios de pago. La PSR aclara que la prestación de servicios de transferencia de criptoactivos en nombre de clientes con EMT podría considerarse el servicio de pago de ejecución de operaciones de pago, incluso cuando dichas transferencias se presten como parte de otros servicios de criptoactivos. Esto se refleja en la PSD3, que aclara además que la mera emisión de EMT no da lugar, por sí misma, a los requisitos de autorización previstos en la PSD3, salvo cuando se presten servicios de pago.
Aclaración del ámbito de aplicación: ¿qué servicios de EMT quedan fuera del marco de los pagos?
Para evitar requisitos desproporcionados y proporcionar seguridad jurídica, tanto la PSR como la PSD3 excluyen de su ámbito de aplicación determinadas operaciones de pago relacionadas con los EMT. En particular, en el caso de determinadas operaciones de pago en las que se utilicen EMT con fines de inversión o negociación, no debería exigirse a un proveedor de servicios de criptoactivos (CASP) autorizado por la MiCA que obtenga una autorización adicional en virtud de la PSR o la PSD3.
Concretamente, la PSR excluye de su ámbito de aplicación las operaciones de pago realizadas por un CASP que actúe como intermediario entre un comprador y un vendedor, en las que se intercambien EMT por otros EMT o por criptoactivos, así como el intercambio de EMT por fondos o criptoactivos llevado a cabo por un CASP que actúe en su propio nombre como comprador o vendedor. Además, La PSR excluye las transferencias de EMT entre dos direcciones autoalojadas, en las que no intervenga ningún intermediario por ninguna de las partes. En los considerandos se establece claramente un límite clave: cuando los EMT se utilizan para pagar bienes o servicios, el servicio de transferencia sí entra dentro del ámbito de aplicación y constituye un servicio de pago.
El punto de fricción: la protección de los fondos bajo dos regímenes
Si bien el MiCA y la PSR/PSD3 establecen un claro puente, también dan lugar a posibles fricciones, sobre todo en relación con la protección de los fondos de los clientes.
Una entidad de pago que emite EMT está sujeta a obligaciones de protección de los fondos. Sin embargo, la PSD3 aborda este solapamiento mediante una excepción a los métodos generales de salvaguardia. Cuando una entidad de pago emite EMTs, debe salvaguardar los fondos recibidos a cambio de los EMT de conformidad con los métodos establecidos en MiCA. De este modo, la PSD3 se remite explícitamente al régimen de salvaguardia del MiCA para los fondos recibidos a cambio de EMT, con el fin de evitar un auténtico conflicto normativo.
La PSD3 también aclara un aspecto relacionado que, de otro modo, podría haber causado dificultades prácticas: los requisitos de salvaguarda no exigen que las entidades de pago que ejecutan operaciones de pago con EMT salvaguarden los propios EMT. Los considerandos explican que aplicar los métodos de salvaguardia a los propios EMT sería muy difícil de lograr en la práctica y desproporcionado, sobre todo porque MiCA ya exige a los CASP que garanticen la custodia de los criptoactivos de los clientes, lo que incluye los EMT dada su doble naturaleza.
A pesar de estos esfuerzos por armonizar ambos regímenes, la complejidad persiste. La «doble naturaleza» de los EMT implica que un mismo instrumento está sujeto simultáneamente a dos marcos normativos exhaustivos, cada uno con su propia lógica de supervisión, requisitos y terminología. Determinar con precisión qué régimen rige una actividad determinada —y, en consecuencia, qué normas de salvaguardia, autorización y conducta se aplican— requiere una evaluación minuciosa, actividad por actividad. La propia PSR reconoce que se trata de un ámbito en constante evolución: la Comisión debe, en un plazo de tres años a partir de la entrada en vigor, evaluar la idoneidad y el impacto de las normas en lo que respecta a las operaciones de pago con EMTs, incluyendo si sería conveniente ampliar a dichas operaciones requisitos como la verificación del beneficiario y la banca abierta.
Por último, cabe señalar que la interacción funciona en ambos sentidos. En virtud de una modificación específica introducida por la PSR, el régimen de notificación de MiCA pasa a estar disponible para las entidades de pago que deseen prestar servicios de criptoactivos en relación con los EMT con el fin de prestar servicios de pago, siempre que dichos servicios de criptoactivos se consideren equivalentes a los servicios de pago para los que están autorizadas.
¿Qué significa esto para ti?
La interacción entre MiCA y la PSD3/PSR es relevante para cualquier empresa que ofrezca servicios relacionados con los EMT. Esto incluye a las plataformas de intercambio de criptoactivos que se están introduciendo en el sector de los pagos, a las entidades de pago que pretenden emitir EMTs u ofrecer servicios de criptoactivos, y a los adquirentes y comerciantes que aceptan pagos con stablecoins. La cuestión clave no es si una empresa ofrece servicios relacionados con EMTs, sino qué actividades realiza y en qué calidad. Esa clasificación dista mucho de ser una mera formalidad, ya que determina qué normativa rige la relación con el cliente.
Un servicio que solo entra en el ámbito de aplicación de MiCA está sujeto a las normas de conducta relativas a los criptoactivos, como el trato justo, la divulgación de información, la gestión de reclamaciones y la custodia. Una vez que una transferencia de EMT se considera un servicio de pago —por ejemplo, cuando un cliente paga a un comerciante—, se aplica también el marco de conducta de la PSR. Esto incluye la autenticación fuerte del cliente, los requisitos de información, la supervisión del fraude y la responsabilidad por transacciones no autorizadas. Dado que las transacciones en blockchain no pueden revertirse, un reembolso no puede simplemente anular la transferencia original. Requiere un pago compensatorio independiente por parte del proveedor, posiblemente antes de que se puedan recuperar los fondos, lo que tiene claras implicaciones para las provisiones por pérdidas y los controles contra el fraude. Una licencia PSD3 también conlleva requisitos prudenciales, de protección y de liquidación. Dependiendo de las actividades realizadas, una empresa puede estar supervisada tanto por la CNMV como por el Banco de España, cada uno dentro de su propio ámbito de competencia. Por lo tanto, un mismo cliente, que utilice el mismo token en la misma aplicación, puede estar protegido de forma diferente dependiendo de si está realizando operaciones de negociación o efectuando un pago.
Esto plantea un reto práctico. El límite del ámbito de aplicación depende de la finalidad, pero a menudo el proveedor no puede saber por qué un cliente envía transferencias electrónicas de dinero (EMT) a una dirección externa. Del mismo modo, la exclusión por alojamiento propio solo se aplica si no interviene ningún intermediario en ninguna de las partes, lo cual el proveedor también debe poder comprobar. Abordar esta cuestión va más allá del etiquetado de las transacciones. Las empresas necesitan una gobernanza clara sobre quién toma y es responsable de las decisiones de clasificación, controles operativos que apliquen los requisitos adecuados a cada tipo de transacción y un seguimiento del cumplimiento que compruebe si las clasificaciones se mantienen en la práctica y se revisan a medida que evolucionan los servicios.
Sin embargo, esta interacción no supone únicamente una carga de cumplimiento normativo. También funciona a la inversa: en condiciones específicas, las entidades de pago pueden utilizar la vía de notificación de MiCA para ofrecer servicios de criptomonedas relacionados con las EMT sin necesidad de una licencia completa de CASP. Esto solo se aplica cuando dichos servicios contribuyen a la prestación de servicios de pago y son equivalentes a los servicios de pago para los que la entidad ya está autorizada. Dentro de esos límites, puede ofrecer a las entidades de pago con ambiciones en el ámbito de las criptomonedas una vía más rápida de acceso al mercado y debería formar parte de su estrategia de obtención de licencias.
Tampoco se trata de una preocupación lejana. La PSD3 y la PSR aún no son de aplicación, pero el solapamiento entre la PSD2 y el MiCA ya sí lo es, y la ABE ha señalado que los CASP que prestan servicios de pago con EMT requieren una autorización de pago. Las empresas no deberían esperar al nuevo marco normativo para evaluar su situación. También deberían mirar hacia el futuro, ya que la Comisión evaluará si requisitos como la verificación del beneficiario y la banca abierta deberían extenderse a las transacciones EMT. Diseñar ahora los flujos de pago de las EMT teniendo esto en cuenta puede evitar costosas modificaciones más adelante.
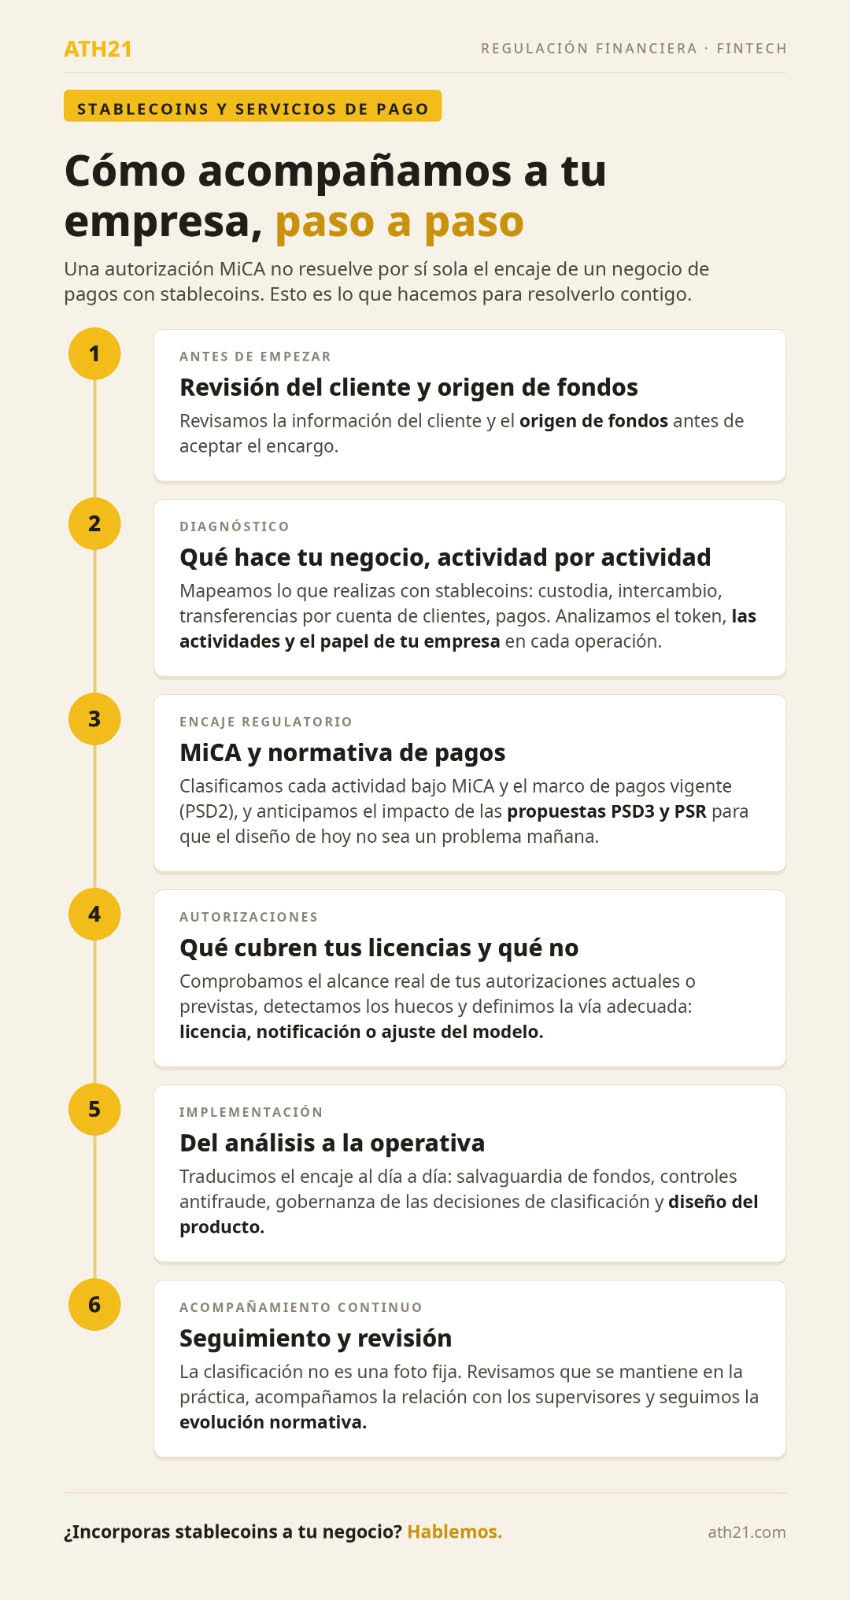
Como siguiente paso, las empresas deberían contrastar sus actividades relacionadas con EMTs con el MiCA y la PSD3/PSR, comprobar si las licencias existentes o previstas las cubren, y evaluar el impacto en la protección de datos, los controles de fraude y los procesos operativos. Una colaboración temprana tanto con la CNMV como con el BdE puede ayudar a resolver cuestiones de clasificación antes de que se conviertan en problemas de cumplimiento normativo.
Abogado y CEO ATH21
SOBRE ATH21
 ATH21 es la primera firma española de servicios legales integrales especializada en activos digitales y FinTech. Ofrecemos soluciones legales reales para los nuevos modelos de negocios, adaptándonos a cada proyecto, según la jurisdicción del momento en un entorno tan cambiante. Participamos en el desarrollo de proyectos internacionales basados en blockchain y activos digitales desde 2010.
Si quieres saber más sobre nuestros servicios o necesitas asesoría legal personalizada no dudes en escribirnos a hello@ath21.com
¿NECESITAS AYUDA?
En ATH21 tenemos un equipo legal y fiscal especialista en activos digitales. Si tienes cualquier pregunta no dudes en escribirnos y te ayudaremos en todo lo posible.