MiCA II: hacia la segunda generación de la regulación europea de criptoactivos
DeFi, staking, lending, stablecoins, terceros países y clasificación de tokens están en el centro de una revisión que puede alterar significativamente el perímetro regulatorio europeo.
La regulación europea de los criptoactivos apenas ha terminado de desplegarse y Europa ya está planteándose su siguiente evolución.
El 30 de septiembre de 2026, la European Securities and Markets Authority (ESMA) publicó su respuesta a la consulta de la Comisión Europea sobre la revisión del Reglamento (UE) 2023/1114 sobre los mercados de criptoactivos (MiCA). El documento es especialmente relevante porque permite anticipar hacia dónde puede evolucionar la regulación europea de los activos digitales durante los próximos años.
Aunque empieza a utilizarse informalmente la expresión “MiCA II”, conviene realizar una precisión jurídica. No existe todavía un Reglamento MiCA II ni una propuesta legislativa formal con ese nombre. Lo que existe es un proceso de revisión del régimen actual y, dentro de él, una serie de recomendaciones formuladas por ESMA que podrían servir de base para futuras modificaciones legislativas.
Y algunas de esas modificaciones podrían ser sustanciales.
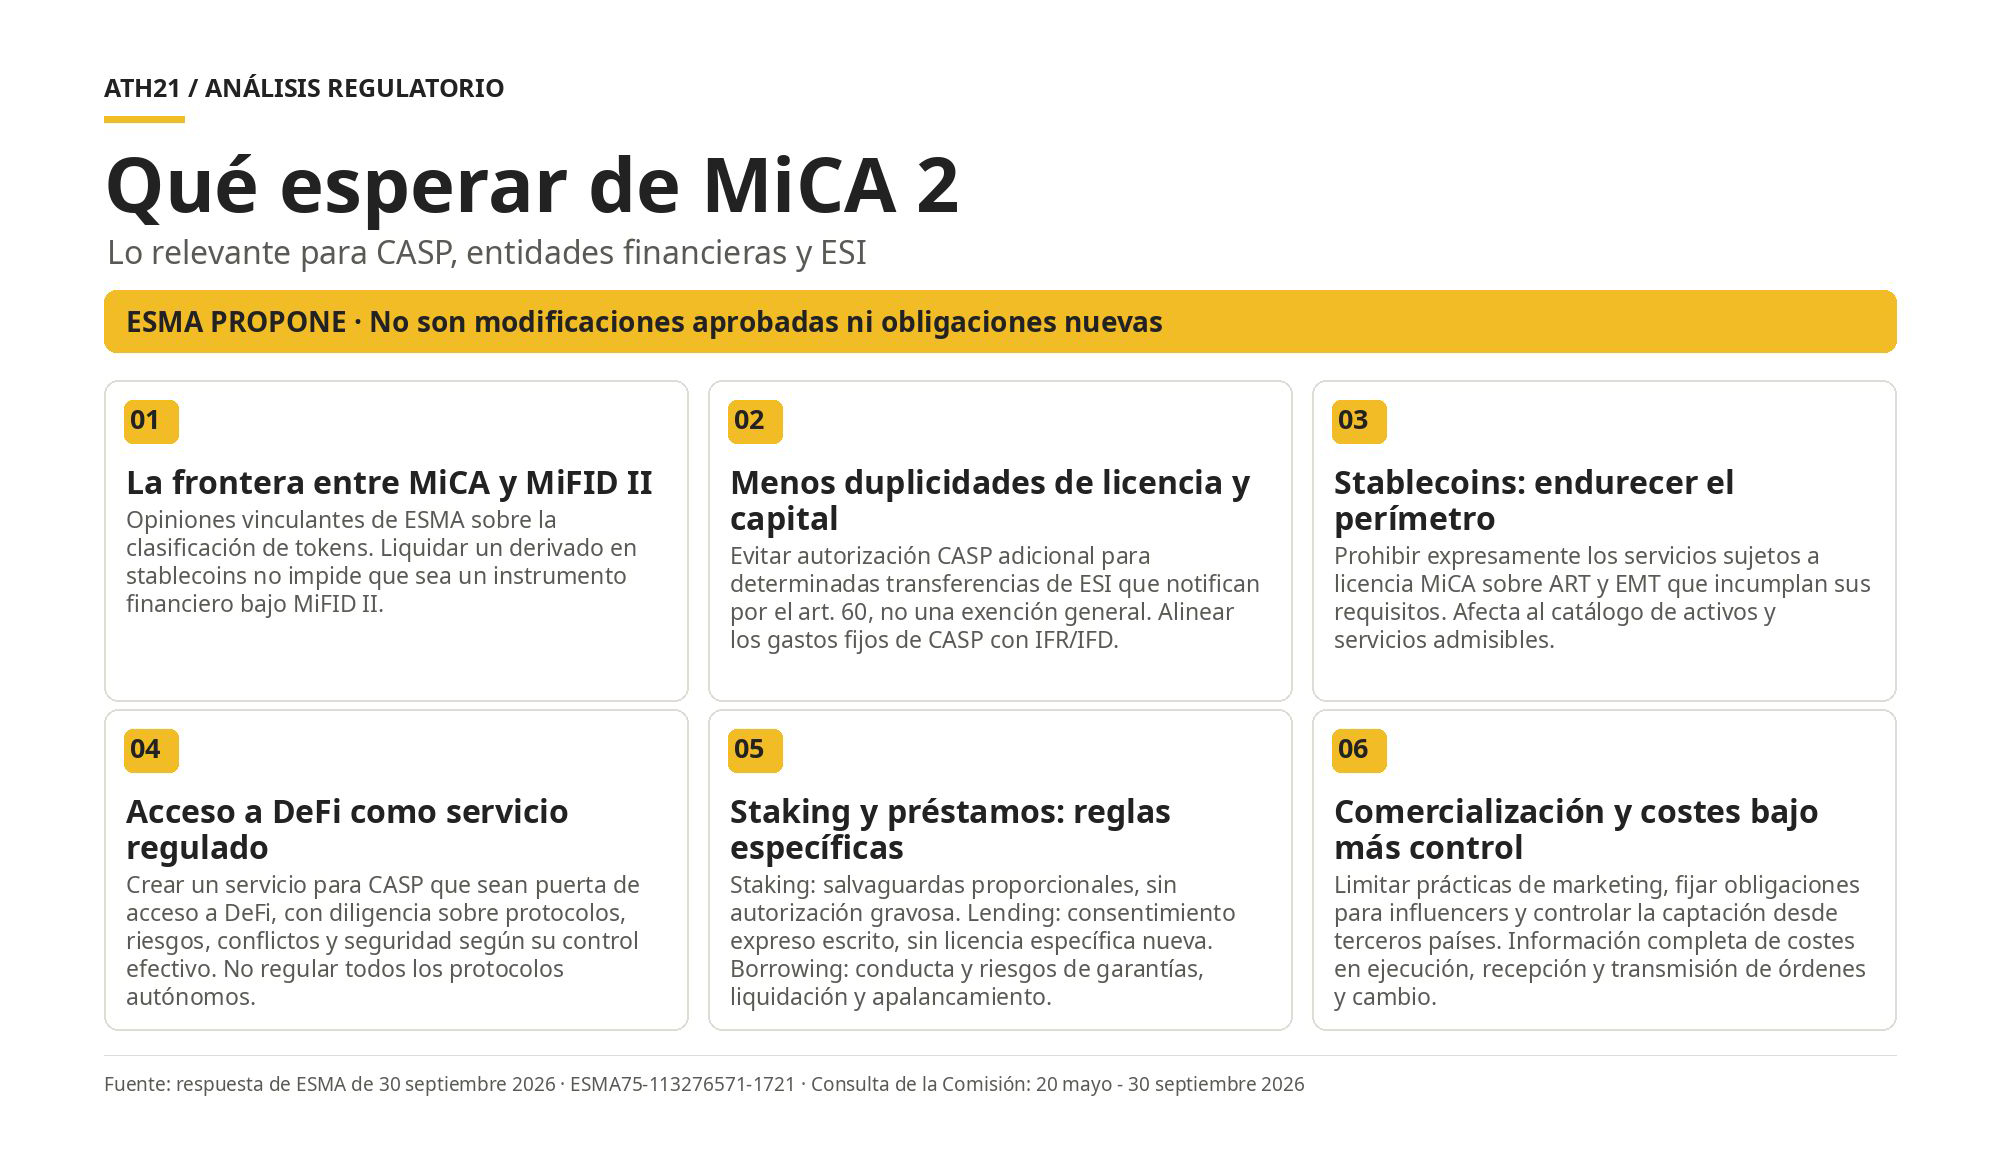
La relevancia del documento de ESMA va bastante más allá de introducir ajustes técnicos en MiCA. Lo que se plantea es revisar el propio perímetro regulatorio europeo para abordar actividades que actualmente se encuentran fuera de MiCA o cuya inclusión genera importantes dudas interpretativas. Staking, lending, borrowing y DeFi ocupan una posición central, pero la revisión también alcanza a las stablecoins, la actividad de entidades de terceros países, el marketing de criptoactivos y la clasificación jurídica de los tokens.
La dirección regulatoria que se desprende de las propuestas resulta especialmente interesante: si la primera generación de MiCA se concentró fundamentalmente en regular emisores e intermediarios, la siguiente parece orientarse hacia la regulación de las actividades, interfaces y riesgos que existen alrededor de ellos.
Una revisión que estaba prevista desde el nacimiento de MiCA
La revisión de MiCA no constituye una reacción improvisada ante la evolución reciente del mercado. El propio Reglamento incorporó mecanismos destinados a revisar aquellas áreas que, deliberadamente o por falta de madurez suficiente, quedaron fuera de su ámbito inicial.
El artículo 142 de MiCA exige analizar, entre otras cuestiones, el desarrollo de las finanzas descentralizadas, la conveniencia de regular los sistemas descentralizados sin emisor o proveedor identificable y la evolución del lending y borrowing de criptoactivos. El artículo 140 establece, además, un proceso más amplio de evaluación de la aplicación del Reglamento que incluye cuestiones relacionadas con la clasificación de criptoactivos, el funcionamiento del mercado interior, DeFi, los proveedores significativos y las entidades de terceros países.
La respuesta de ESMA debe entenderse dentro de este proceso.
Por ello, aunque “MiCA II” sea una denominación útil para referirse a la siguiente etapa del régimen europeo, jurídicamente seguimos hablando de recomendaciones regulatorias dirigidas a la Comisión y no de nuevas obligaciones directamente aplicables a los operadores.
Staking, lending y borrowing entran en el radar regulatorio
Uno de los aspectos más relevantes de la revisión afecta a servicios que actualmente no aparecen de forma autónoma dentro del catálogo de servicios sobre criptoactivos establecido por MiCA.
Es el caso del staking y del lending y borrowing de criptoactivos.
La ausencia de estas actividades en el catálogo de servicios regulados ha generado una situación jurídicamente compleja. Un CASP puede estar autorizado bajo MiCA para prestar servicios de custodia, exchange, ejecución o transferencia y ofrecer simultáneamente productos de staking o lending cuya calificación regulatoria debe analizarse separadamente. De aquí han derivado soluciones híbridas como la de desvincular del CASP las actividades “no MiCA”, con los correspondientes costes que supone la creación de nuevos vehiculos dentro del grupo para ello.
ESMA propone establecer requisitos específicos y proporcionados para estas actividades, con especial atención a las obligaciones de información y a los riesgos asumidos por el cliente.
La preocupación regulatoria no es nueva. En sus trabajos anteriores, EBA y ESMA ya habían identificado riesgos específicos relacionados con estos modelos, incluyendo asimetrías de información, leverage, rehypothecation, cadenas de collateral, riesgos de liquidez y liquidación, periodos de lock-up en staking y riesgos derivados de la custodia o del commingling de activos.
La cuestión jurídica realmente importante será determinar hasta dónde quiere llegar el legislador europeo.
Existe una diferencia sustancial entre imponer obligaciones adicionales de disclosure a los CASPs que ofrecen estos productos y convertir staking, lending o borrowing en nuevos servicios regulados sujetos a autorización.
Si finalmente se optara por esta segunda alternativa, buena parte de los productos de “Earn”, staking-as-a-service y crypto lending actualmente ofrecidos en Europa tendrían que ser revisados no solo desde una perspectiva contractual, sino también desde la óptica de autorización, capital, governance, conflictos de interés, custodia y protección del cliente.
DeFi: encontrar una persona regulable dentro de un sistema descentralizado
DeFi continúa siendo probablemente el mayor desafío conceptual para MiCA.
El considerando 22 del Reglamento establece que cuando los servicios sobre criptoactivos se presten de forma plenamente descentralizada y sin intermediarios deberían quedar fuera del ámbito de aplicación de MiCA.
El problema es determinar qué significa realmente estar “fully decentralised without any intermediary”.
Entre un protocolo completamente autónomo y un CASP centralizado existe un amplio espectro de estructuras. Interfaces web, front-ends, DAOs, governance token holders, multisig arrangements, developers con capacidad para modificar protocolos, fee recipients, oracle providers y empresas que facilitan el acceso de los usuarios a protocolos descentralizados pueden participar, en distintos grados, en la prestación económica del servicio.
La propuesta de ESMA trata precisamente de abordar esa zona gris.
Por una parte, considera necesario desarrollar criterios más claros que permitan determinar cuándo una actividad puede considerarse verdaderamente descentralizada. Por otra, plantea estudiar la creación de un nuevo servicio regulado relacionado con aquellas entidades que proporcionan a los usuarios acceso a protocolos DeFi.
Esta segunda propuesta resulta particularmente relevante porque supone un cambio en el punto de conexión regulatorio.
En lugar de intentar regular directamente un smart contract, algo jurídicamente complejo cuando no existe una persona que pueda ser destinataria de las obligaciones, el regulador puede trasladar esas obligaciones a la capa a través de la cual el usuario accede al protocolo.
La cuestión dejaría así de ser únicamente quién controla el protocolo para pasar a analizar también quién proporciona al usuario el acceso económico y funcional al mismo.
En la práctica, esta aproximación podría conducir a la aparición de una nueva categoría de intermediarios regulados que podríamos denominar, conceptualmente, DeFi gateways.
El reto estará en definir adecuadamente sus límites. Una interpretación excesivamente amplia podría terminar alcanzando a software providers, non-custodial wallets o interfaces puramente tecnológicas que no controlan los activos del usuario ni el protocolo subyacente.
Stablecoins: del emisor a toda la cadena de distribución
Las propuestas de ESMA también contienen novedades importantes en relación con los asset-referenced tokens y electronic money tokens.
ESMA considera necesario establecer reglas explícitas destinadas a impedir que entidades reguladas presten servicios relacionados con stablecoins que no cumplan los requisitos establecidos por MiCA.
La relevancia de este planteamiento reside en que desplaza parcialmente el foco regulatorio desde el emisor hacia los intermediarios que permiten que el activo llegue al mercado europeo.
La lógica es relativamente sencilla. El régimen europeo de stablecoins perdería buena parte de su efectividad si un emisor pudiera evitar las obligaciones aplicables a ART o EMT y, pese a ello, conseguir que ese activo fuese distribuido, custodiado o intercambiado en Europa a través de CASPs autorizados.
El cumplimiento de MiCA dejaría así de ser exclusivamente un problema del emisor.
Para los CASPs, esto refuerza considerablemente la importancia de los procesos internos de asset onboarding y regulatory classification. Antes de listar, custodiar o permitir el intercambio de una stablecoin será necesario determinar no solamente sus características técnicas o comerciales, sino también si su emisión y oferta son compatibles con el régimen europeo.
La due diligence de activos se convierte así progresivamente en una auténtica función de compliance regulatorio.
Terceros países y reverse solicitation
Otro de los grandes focos de la revisión es la prestación de servicios desde fuera de la Unión Europea.
MiCA permite, en circunstancias muy limitadas, que una entidad de un tercer país preste servicios a un cliente europeo cuando haya sido este quien haya solicitado el servicio por su propia iniciativa. Es la conocida excepción de reverse solicitation.
ESMA ha defendido desde el principio una interpretación extraordinariamente restrictiva de esta excepción y las nuevas propuestas continúan en esa dirección.
La Autoridad plantea reforzar las herramientas disponibles frente a operadores de terceros países que solicitan clientes europeos sin contar con la correspondiente autorización.
Para los grupos internacionales, esto significa que el análisis de acceso al mercado europeo no puede limitarse a determinar dónde está jurídicamente constituida la entidad que presta el servicio.
Webs, aplicaciones, campañas publicitarias, afiliadoss, influencers, sponsorships, utilización de determinados idiomas o cualquier otra circunstancia que evidencie targeting comercial pueden resultar relevantes para determinar si existe una verdadera iniciativa exclusiva del cliente o, por el contrario, una actividad de solicitation dentro de la Unión.
MiCA avanza así hacia un principio cada vez más claro: prestar servicios al mercado europeo exige cumplir las reglas europeas, aunque la infraestructura tecnológica o la entidad contractual estén situadas fuera de la Unión.
Marketing e influencers: externalizar la comunicación no externaliza el riesgo regulatorio
El marketing constituye otro de los ámbitos en los que ESMA propone reforzar el marco actual.
La cuestión resulta especialmente relevante en el mercado de criptoactivos, donde la distribución de productos se realiza frecuentemente a través de redes sociales y donde las fronteras entre información, educación financiera, publicidad y promoción remunerada no siempre son evidentes.
MiCA ya exige que determinadas comunicaciones comerciales sean claras, imparciales y no engañosas. Las propuestas de ESMA apuntan ahora hacia una mayor responsabilidad sobre la cadena de distribución de esa publicidad, especialmente cuando intervienen influencers y terceros.
Para emisores y CASPs, esto puede implicar un mayor nivel de control sobre la aprobación de comunicaciones, las relaciones contractuales con influencers y affiliates, la transparencia sobre remuneraciones, la supervisión del contenido publicado y la conservación de evidencias sobre las campañas realizadas.
La conclusión regulatoria es sencilla pero importante: externalizar el marketing no significa externalizar el riesgo regulatorio asociado al marketing.
Clasificación de tokens: hacia una interpretación verdaderamente europea
Probablemente una de las propuestas jurídicamente más interesantes sea la relativa a la clasificación de criptoactivos.
La frontera entre MiCA y el resto del acquis financiero europeo continúa siendo una de las cuestiones más complejas del nuevo régimen.
Un token puede quedar sujeto a MiCA, pero también puede constituir un instrumento financiero bajo MiFID II, dinero electrónico, un depósito, una posición de titulización u otro producto sometido a legislación financiera sectorial.
La aparición de estructuras híbridas hace todavía más difícil este análisis.
Las diferencias interpretativas entre autoridades nacionales pueden generar un resultado especialmente problemático para el mercado único: que un mismo token sea considerado un criptoactivo MiCA en un Estado miembro y un instrumento financiero en otro.
ESMA plantea reforzar las reglas de clasificación y disponer de capacidad para emitir opiniones vinculantes sobre la naturaleza jurídica de determinados tokens.
Si finalmente se adoptara un mecanismo de este tipo, podría convertirse en una de las herramientas más relevantes para construir un verdadero mercado único europeo de activos digitales.
Para los operadores supondría una reducción significativa del riesgo de fragmentación regulatoria. Al mismo tiempo, implicaría una centralización considerable de la interpretación regulatoria en ESMA y una reducción del margen actualmente existente a nivel de las autoridades nacionales competentes.
MiCA también evoluciona hacia un régimen de enforcement
Las propuestas no se limitan a ampliar o clarificar el perímetro de autorización.
ESMA también reclama mayores capacidades para actuar frente a servicios no autorizados, fraude online y determinadas conductas ilícitas, incluyendo herramientas relacionadas con websites fraudulentos y con el bloqueo o congelación de determinados criptoactivos en situaciones vinculadas, entre otras cuestiones, con market abuse o terrorist financing.
La evolución es significativa.
MiCA nació fundamentalmente como un régimen basado en autorización, organización y conduct of business. Su siguiente etapa parece incorporar una dimensión mucho más intensa de enforcement y supervisión transfronteriza.
En una industria esencialmente digital y global, esa evolución era probablemente inevitable.
No todo es más regulación
La futura revisión de MiCA no parece orientada únicamente a ampliar obligaciones.
Una parte relevante de las propuestas de ESMA responde también al objetivo europeo de simplificar el marco y reducir cargas administrativas innecesarias.
La Autoridad plantea simplificar determinados procedimientos relacionados con white papers, evitar duplicidades para entidades financieras que ya se encuentran sometidas a autorización y supervisión y mejorar la coherencia de determinados requisitos prudenciales.
Este punto resulta especialmente importante porque la primera fase de aplicación de MiCA ha evidenciado que algunos requisitos pueden superponerse con obligaciones ya existentes cuando el proveedor es un banco, una empresa de servicios de inversión, una entidad de dinero electrónico u otra institución financiera regulada.
La siguiente generación de MiCA podría, por tanto, avanzar simultáneamente en dos direcciones: más regulación allí donde existen gaps regulatorios y menos duplicidad allí donde ya existe una supervisión financiera equivalente.
Conseguir ese equilibrio será esencial para evitar que la ampliación del perímetro termine incrementando innecesariamente las barreras de entrada al mercado europeo.
Más allá de MiCA: el verdadero reto son los mercados financieros on-chain
Existe finalmente una cuestión que trasciende la propia regulación de los criptoactivos.
ESMA también apunta a la necesidad de seguir desarrollando un marco que permita la expansión de los tokenised securities y del on-chain settlement.
La cuestión es importante porque los security tokens no están, por definición, en el centro de MiCA. Cuando un token constituye un instrumento financiero resulta aplicable el marco tradicional de mercados de valores, incluyendo MiFID II, MiFIR, CSDR y, cuando corresponda, el DLT Pilot Regime.
Desde el punto de vista tecnológico, sin embargo, la frontera es mucho menos evidente.
Un instrumento financiero tokenizado y un criptoactivo sujeto a MiCA pueden utilizar tecnologías similares, wallets similares e incluso las mismas infraestructuras blockchain.
La separación jurídica entre “crypto-assets” y “financial instruments” no coincide necesariamente con la evolución tecnológica del mercado.
Por ello, el siguiente gran reto europeo probablemente no será únicamente ampliar MiCA, sino conseguir que MiCA, MiFID/MiFIR, CSDR, el DLT Pilot Regime y la legislación de pagos puedan funcionar conjuntamente dentro de una infraestructura financiera crecientemente on-chain.
De regular intermediarios a regular actividades
La primera generación de MiCA resolvió un problema fundamental: creó por primera vez un régimen europeo armonizado para los emisores de determinados criptoactivos y para los proveedores de servicios sobre criptoactivos.
Pero dejó deliberadamente fuera algunas de las áreas más complejas de la industria.
DeFi, staking, crypto lending y crypto borrowing son probablemente los ejemplos más evidentes.
Las propuestas formuladas por ESMA muestran que la siguiente fase de la regulación europea se concentrará precisamente en esos espacios.
Por eso, la futura revisión de MiCA no debería entenderse simplemente como una actualización técnica del Reglamento.
El cambio puede ser bastante más profundo.
Europa parece avanzar desde un modelo centrado principalmente en regular determinadas entidades que prestan una lista cerrada de servicios hacia otro en el que el perímetro regulatorio intenta seguir la actividad económica y el riesgo con independencia de la arquitectura tecnológica utilizada para prestarla.
Y esta diferencia es fundamental.
En un mercado en el que una misma función económica puede prestarse mediante un intermediario centralizado, una wallet, una interfaz, un smart contract o una combinación de todos ellos, regular exclusivamente en función de la forma jurídica del prestador resulta cada vez más difícil.
El verdadero desafío de lo que informalmente denominamos “MiCA II” será, por tanto, decidir hasta dónde debe llegar ese nuevo perímetro.
Una regulación demasiado estrecha permitiría trasladar actividades económicamente equivalentes fuera del ámbito regulado mediante pequeñas modificaciones en su arquitectura tecnológica. Una regulación excesivamente amplia podría, por el contrario, terminar tratando como intermediarios financieros a desarrolladores de software, proveedores tecnológicos o infraestructuras que no controlan ni los activos ni las decisiones de los usuarios.
Encontrar ese equilibrio será probablemente uno de los principales retos de la segunda generación de la regulación europea de los activos digitales.
Abogado y CEO ATH21
SOBRE ATH21
 ATH21 es la primera firma española de servicios legales integrales especializada en activos digitales y FinTech. Ofrecemos soluciones legales reales para los nuevos modelos de negocios, adaptándonos a cada proyecto, según la jurisdicción del momento en un entorno tan cambiante. Participamos en el desarrollo de proyectos internacionales basados en blockchain y activos digitales desde 2010.
Si quieres saber más sobre nuestros servicios o necesitas asesoría legal personalizada no dudes en escribirnos a hello@ath21.com
¿NECESITAS AYUDA?
En ATH21 tenemos un equipo legal y fiscal especialista en activos digitales. Si tienes cualquier pregunta no dudes en escribirnos y te ayudaremos en todo lo posible.